掌握网络全貌
集中查看 Tailnet 健康度、设备、路由、Services 与待处理事项。
在 iPhone、iPad 与 Android 上,集中查看设备、策略和风险,使用为各平台打造的原生界面完成日常管理。
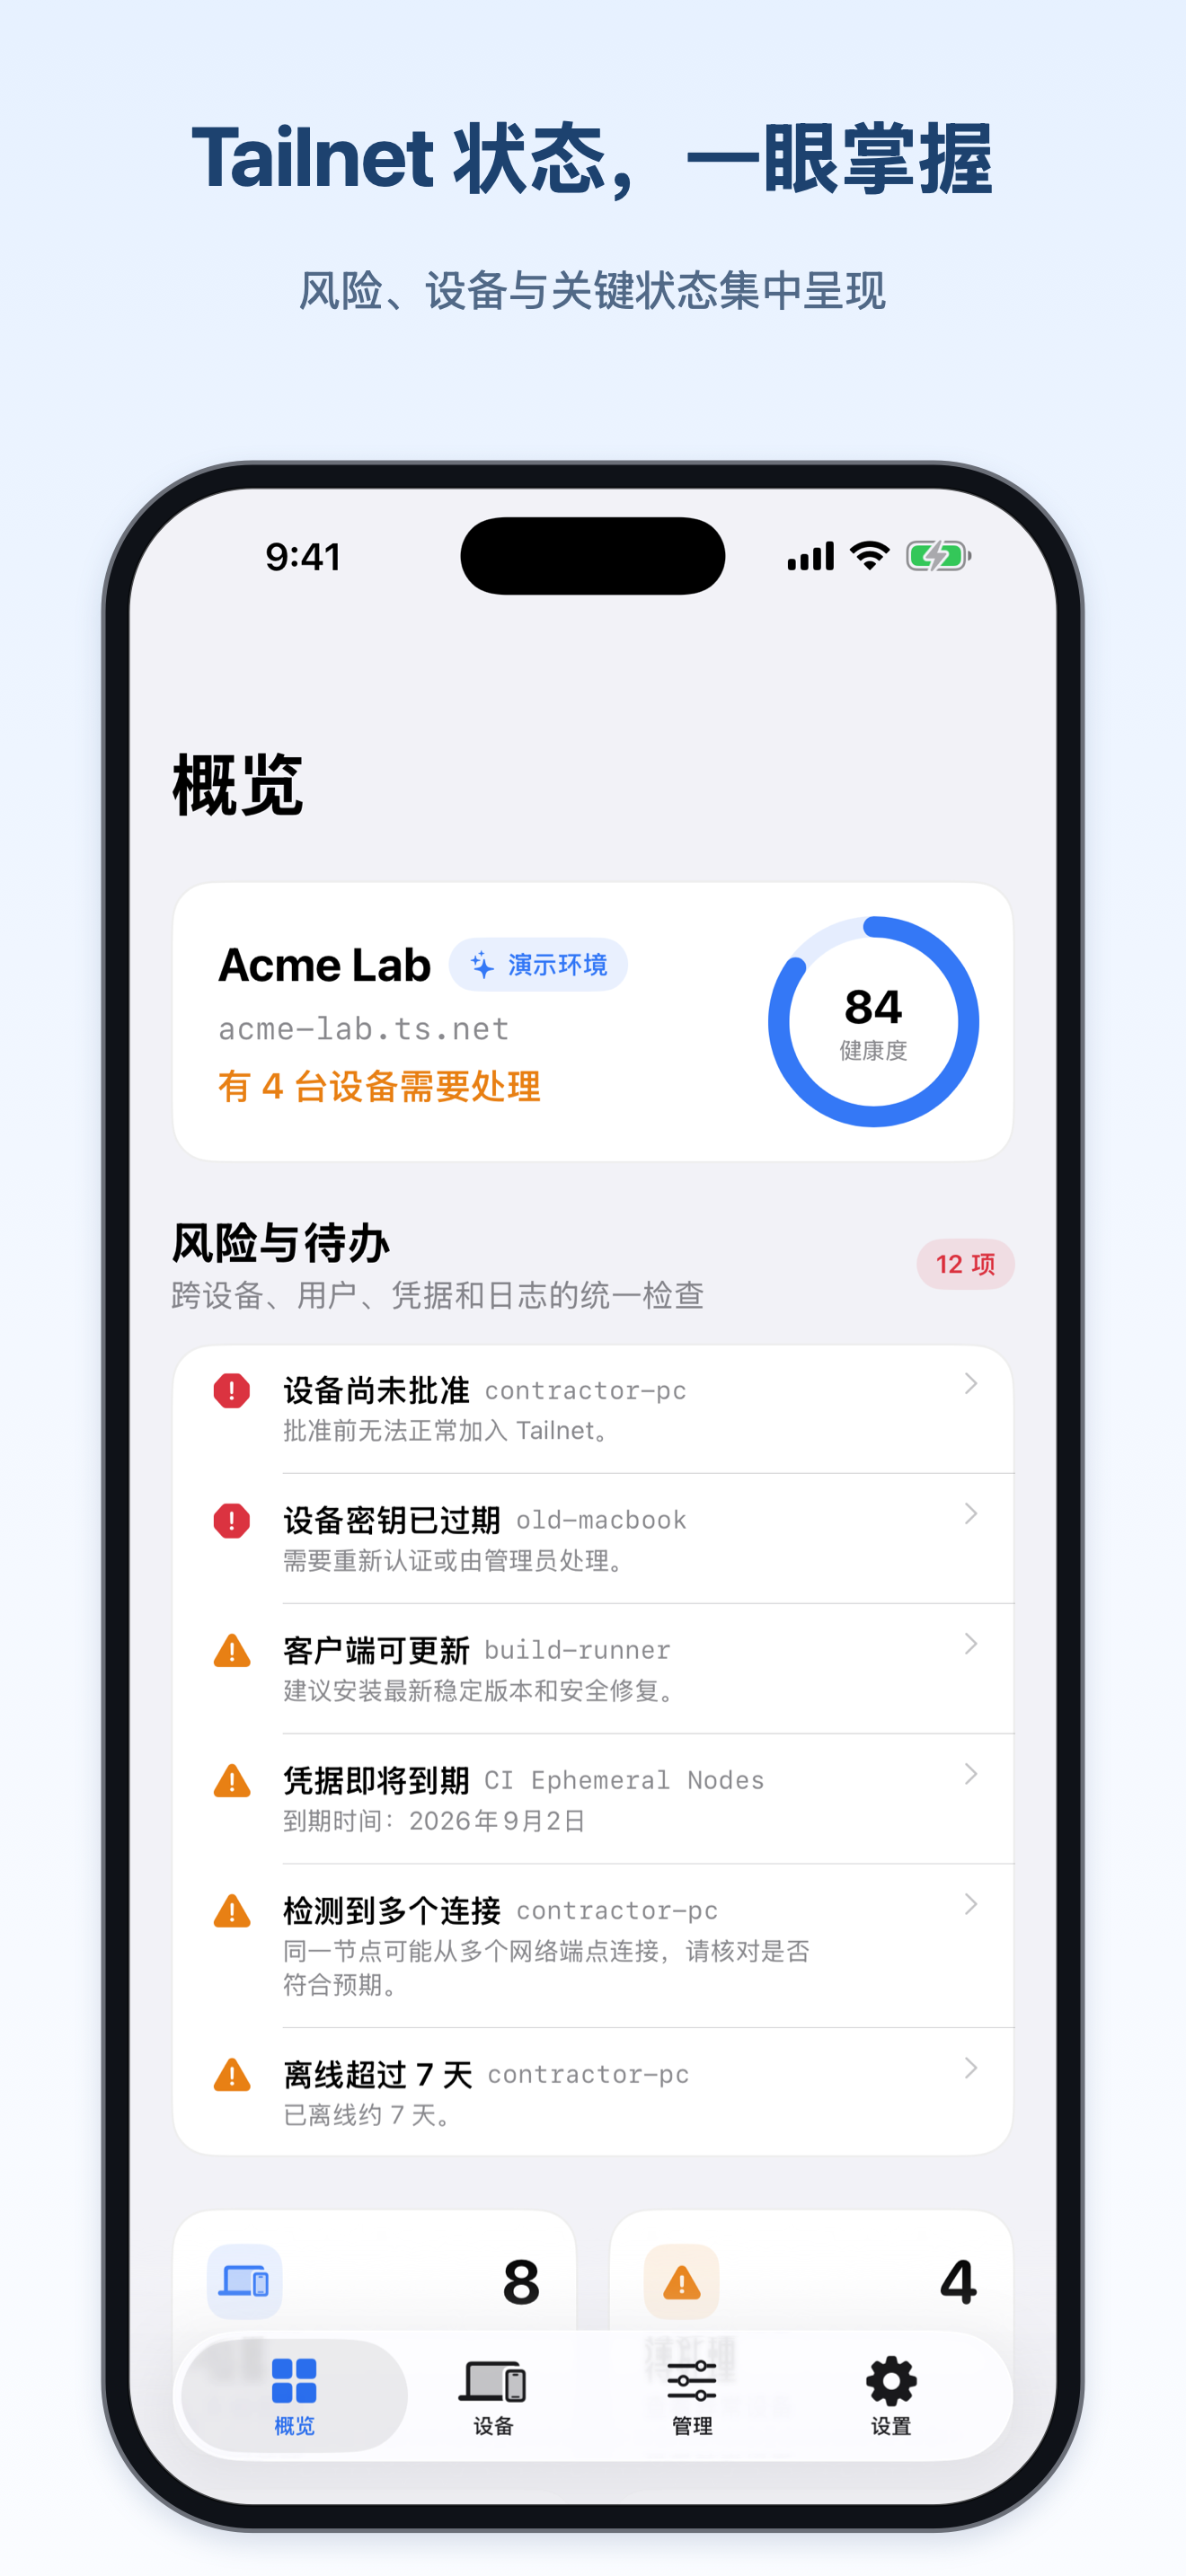
快速找到设备,了解网络变化,并在现有凭据权限范围内完成管理操作。
集中查看 Tailnet 健康度、设备、路由、Services 与待处理事项。
iOS 和 iPadOS 新版支持选择设备审批、密钥到期与 Policy 变更通知,即时转发事件,不保存事件内容或通知历史。
支持 HuJSON Policy 编辑、服务端验证、访问预览和 ETag 并发保护。
从 Tailnet 设置到 Services 健康状态,管理中心按实际管理任务组织信息。
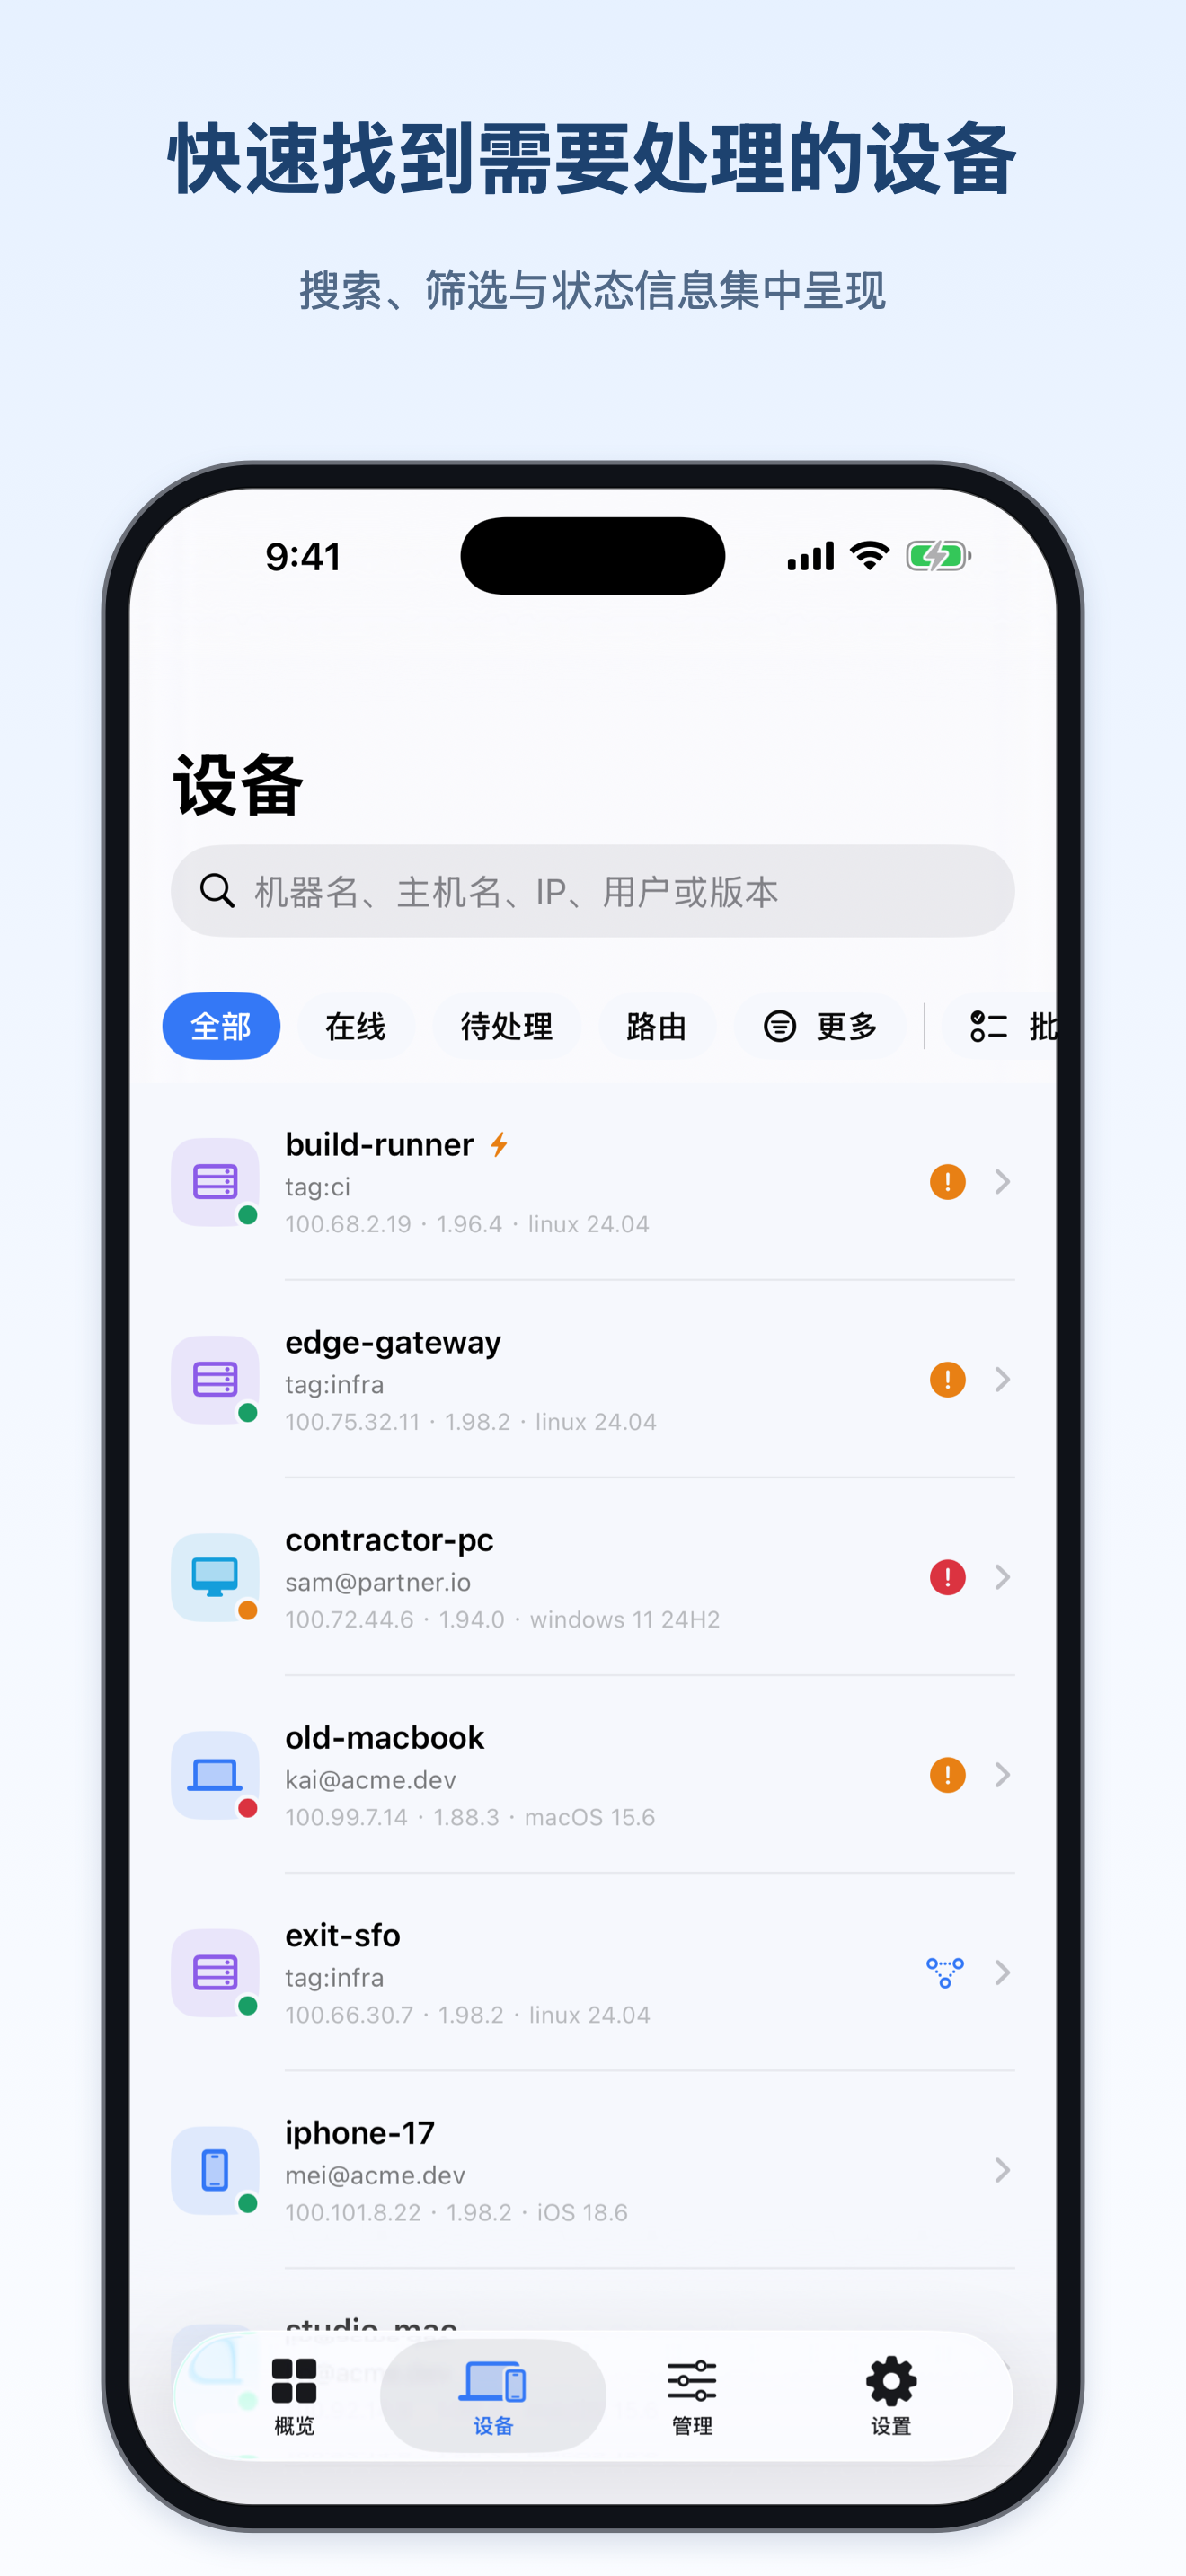
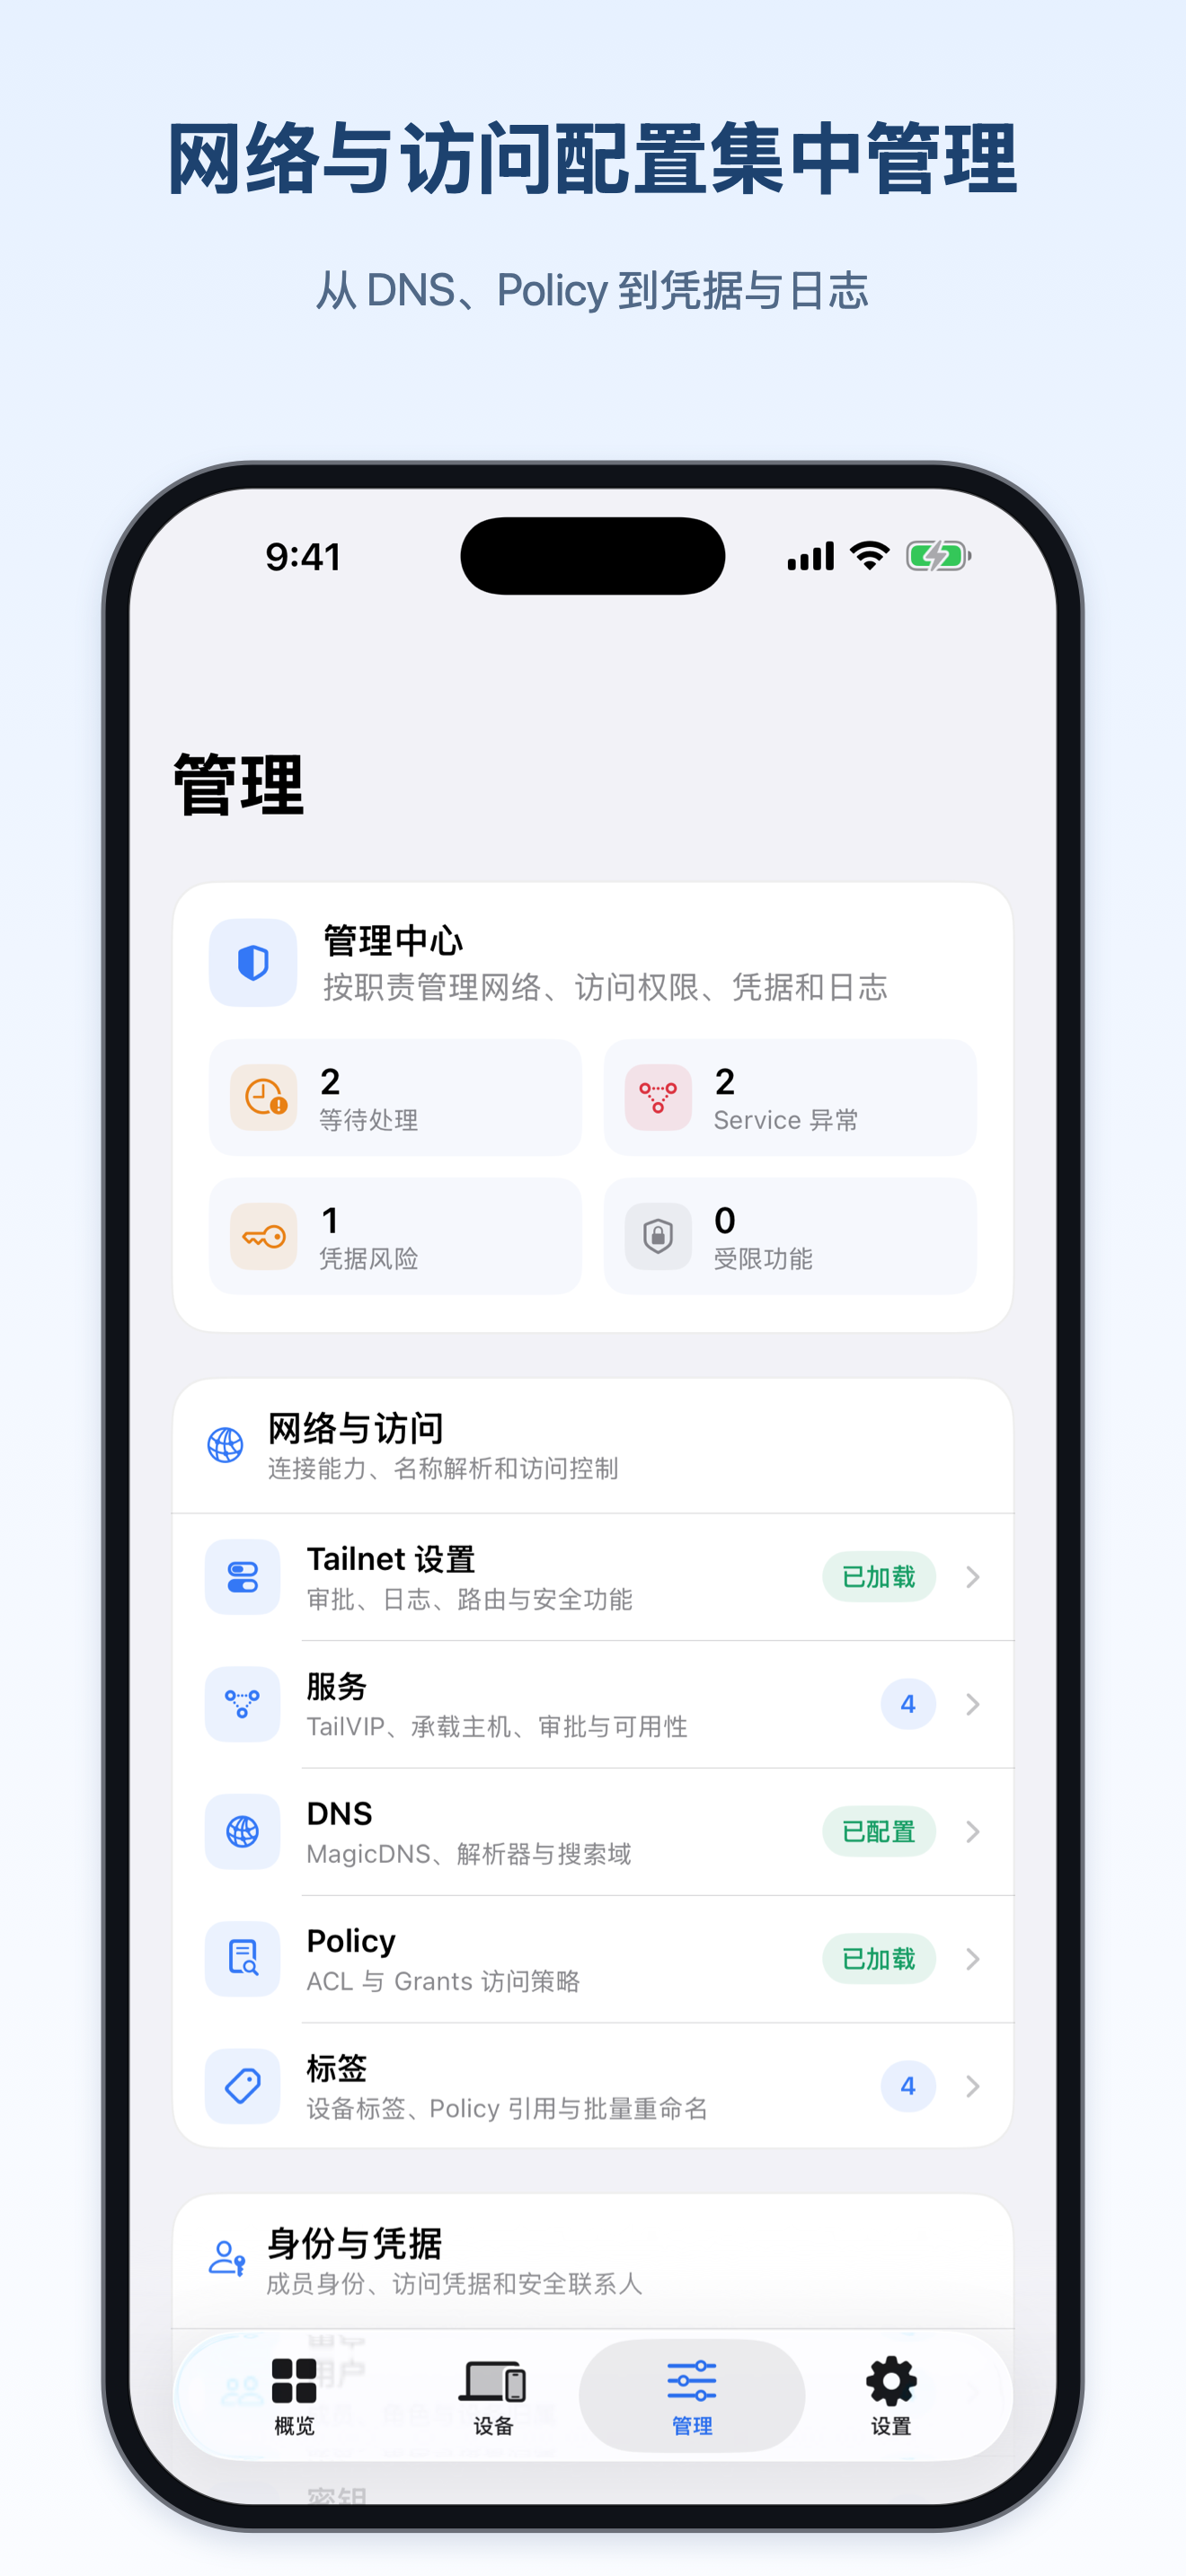
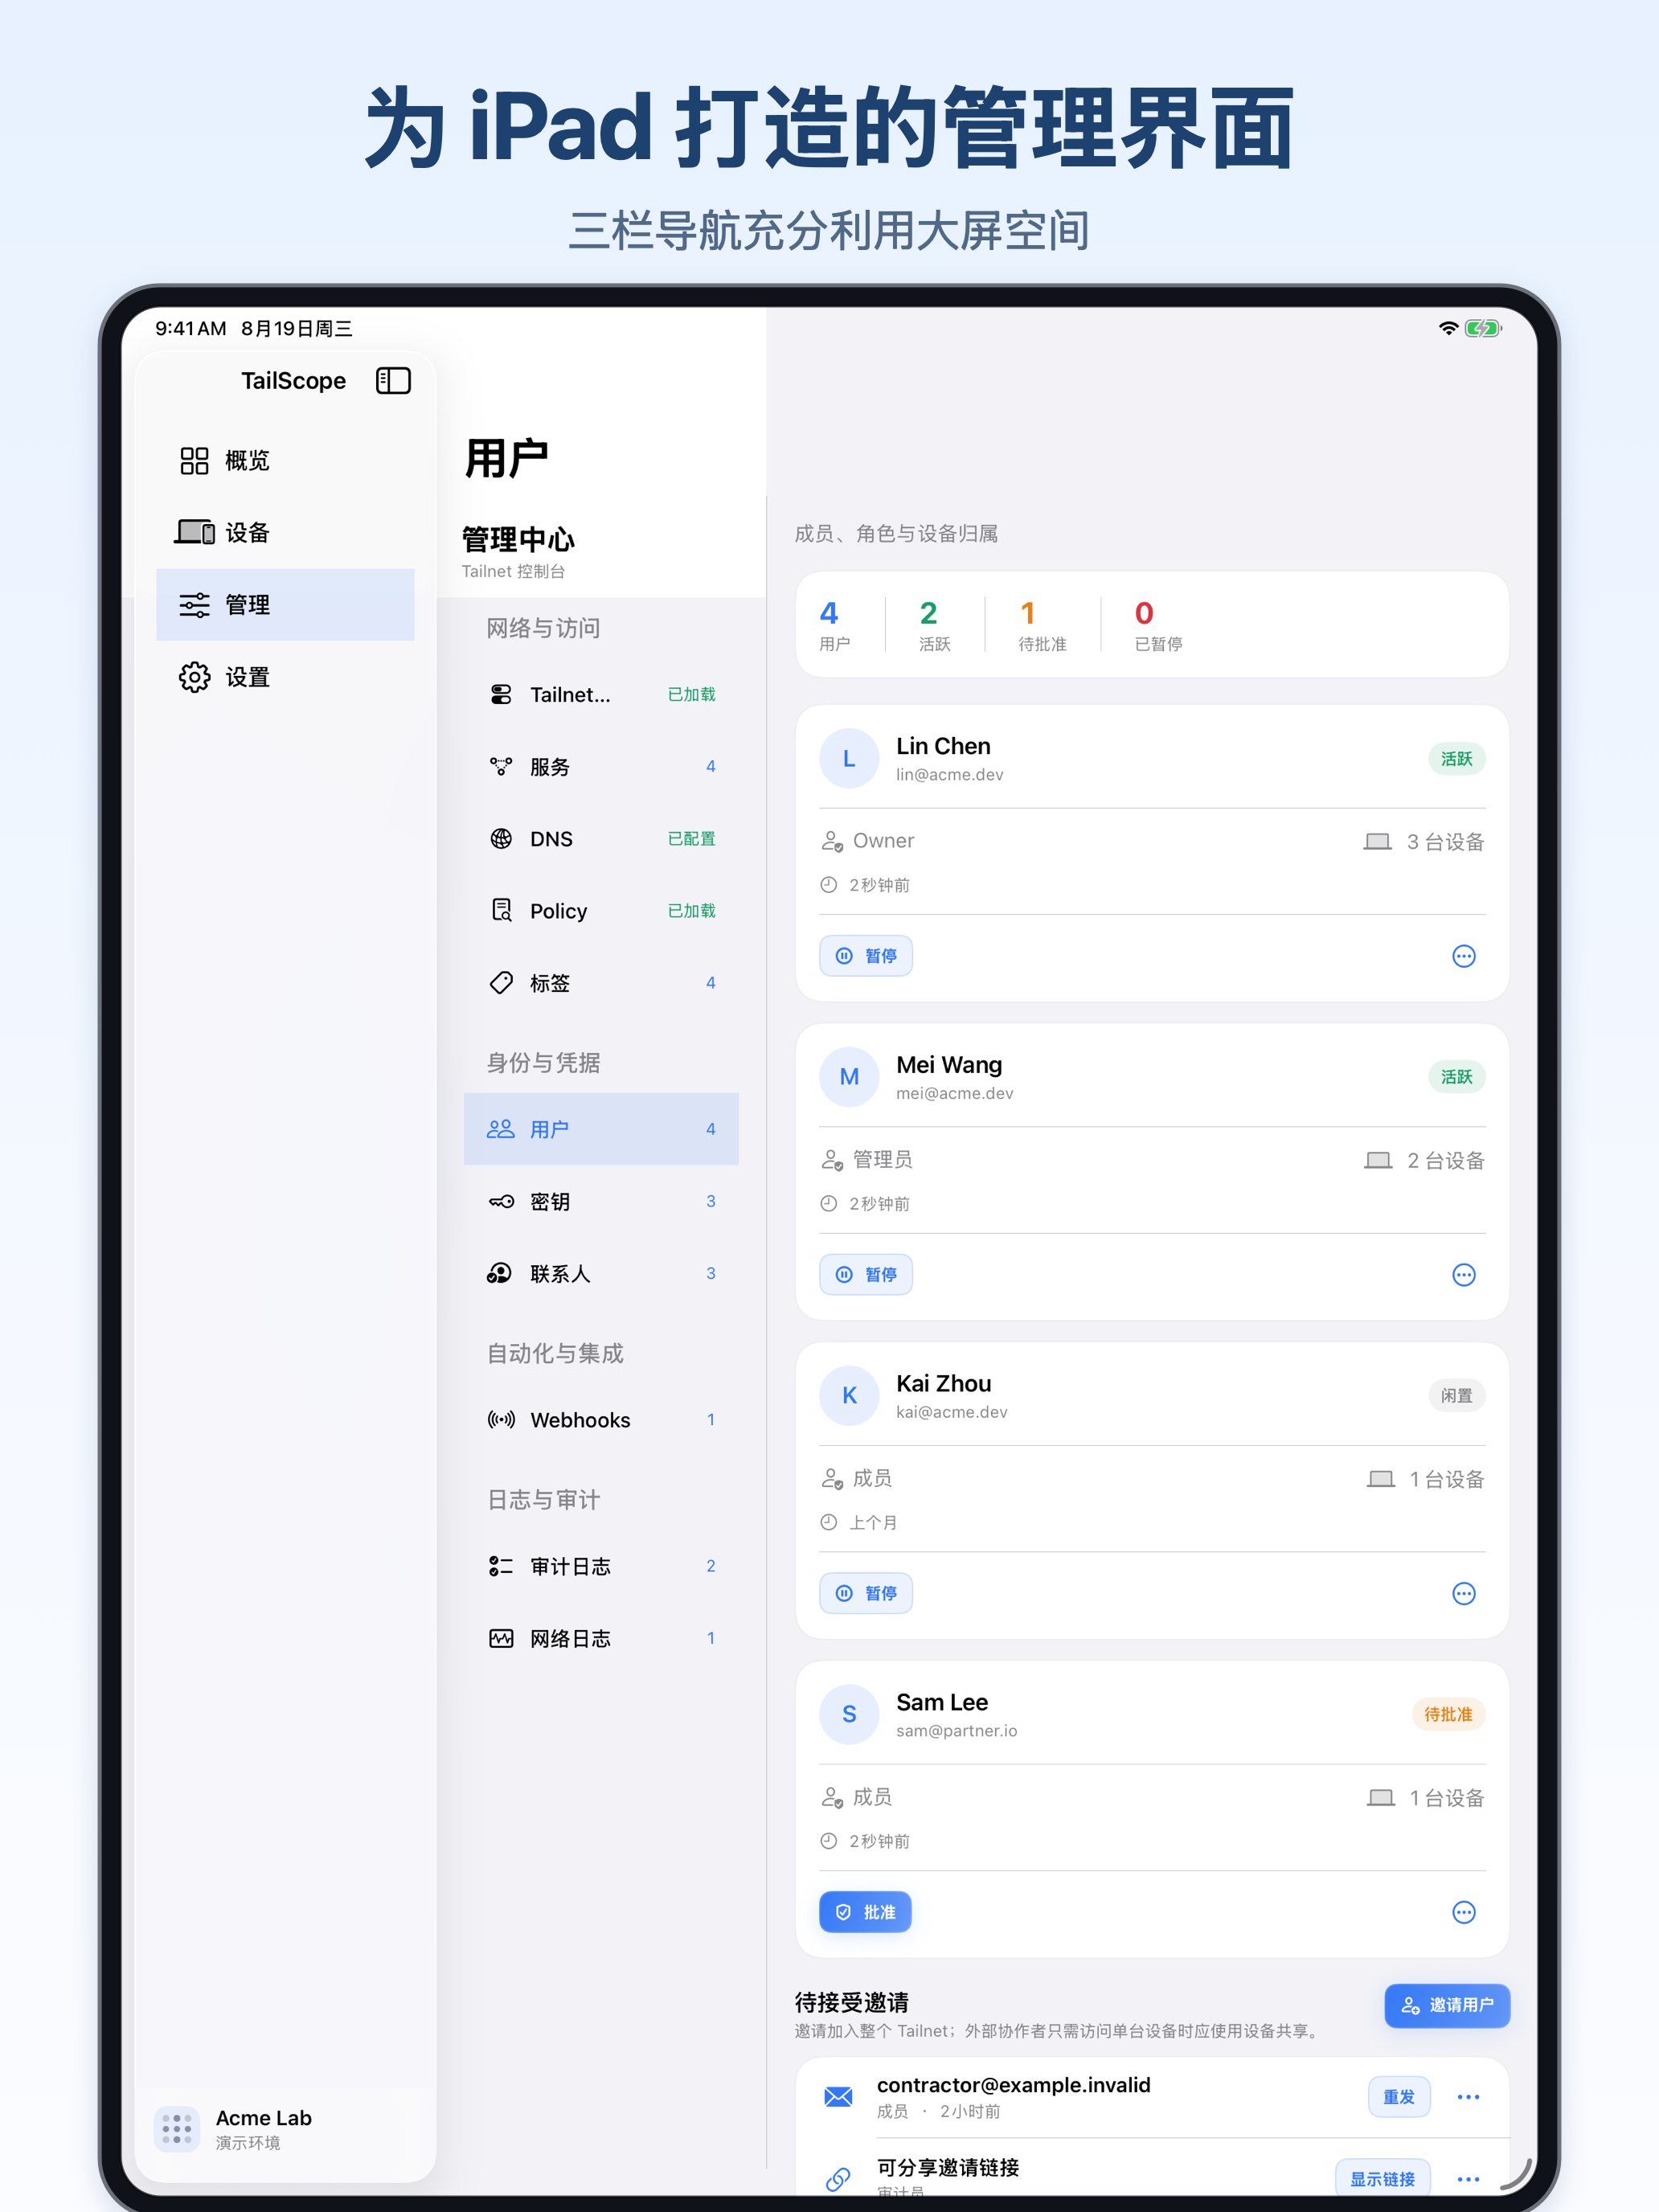
在 iPad 和 Android 宽屏窗口中,并排查看设备列表与详情;在手机上,通过清晰的分级导航完成日常管理。
管理请求直接连接 Tailscale 官方 API,API Token 与 OAuth Client Secret 由系统安全机制保护并保存在本机。支持该功能的版本通过独立服务转发可选事件通知。
iOS 与 iPadOS 使用 Keychain,Android 使用 Keystore 支持的加密存储。
支持系统生物识别或设备密码,离开应用时自动显示隐私遮罩。
Scope、角色、套餐、限流和服务错误都会明确展示,便于及时处理。
一次购买,解锁无限账户、批量设备管理、Policy Studio 与运维风险洞察。
它不会改变您的 Tailscale 套餐、角色或 API Scope,实际能力仍取决于凭据权限。
不是。TailScope 是独立开发的非官方管理客户端,与 Tailscale Inc. 不存在隶属或背书关系。
支持 iPhone、iPad,以及 Android 手机和平板,各端均提供原生界面与核心 Tailnet 管理能力。具体功能以各平台当前版本为准。
可以。内置演示使用虚构数据,不连接真实 Tailnet,也不会执行真实网络变更。
不会。TailScope 通过 Tailscale Admin API 管理网络,不会建立 Tailscale 隧道,也不能替代官方 Tailscale App。
请登录 Tailscale 管理后台。临时或手动使用时,进入 Keys → API access tokens 设置有效期并生成 Token;如需长期使用,更推荐进入 Trust credentials → Credential → OAuth,只选择实际需要的读写 Scope,生成后立即保存 Client ID 和 Client Secret。创建这类凭据通常需要 Owner、Admin、Network admin 或 IT admin 权限。可参考 Tailscale API 文档 和 OAuth Client 文档。TailScope 在 iOS 和 iPadOS 上使用 Keychain,在 Android 上使用 Keystore 支持的加密保护管理凭据,管理请求直接发送到 Tailscale。可选的事件通知使用独立转发服务,不会向该服务发送这些管理凭据。如需联系支持,请只提供您主动选择分享且已经脱敏的信息。
iOS 和 iPadOS 新版支持可选事件通知,不会保存事件内容或逐条通知记录。TailScope 仅即时处理并转发您订阅的事件。启用后,服务端保存设备推送标识、Webhook 绑定及基本应用信息,用于提供和维护通知服务;解除绑定后删除对应绑定信息。
一次购买 Pro 永久版可解锁无限账户、批量设备管理、Policy Studio 和运维风险洞察,但不会改变您的 Tailscale 套餐、角色或 Scope。
不会。服务端 Scope、角色、套餐限制和服务状态仍是最终依据,TailScope 会明确说明限制,而不是隐藏限制。
在需要做出判断时,使用一款原生、高效的管理客户端。
了解 TailScope↗